Dịch vụ xử lý mã độc
website WordPress
Gỡ backdoor, webshell, mã chuyển hướng và link cờ bạc, thường xong trong 2–24 giờ. Trọn gói 2.000.000đ, bảo hành 6 tháng, chỉ thanh toán khi bạn đã kiểm tra xong.
Xử lý mã độc website là rà soát toàn bộ mã nguồn và cơ sở dữ liệu để tìm ra những đoạn mã hacker đã cài vào, gỡ sạch chúng, rồi vá lại đúng lỗ hổng đã cho phép cuộc tấn công xảy ra. Bỏ qua bước cuối thì website tái nhiễm chỉ sau vài ngày. Đó là lý do nhiều người xoá file bẩn xong vẫn thấy mã độc quay lại y như cũ.
Chúng tôi chỉ nhận gỡ mã độc website WordPress, làm sâu đúng một nền tảng nên thuộc hết những chỗ mã độc hay ẩn. Công việc gồm ba phần: quét mã độc WordPress trên toàn bộ source code và cơ sở dữ liệu bằng công cụ chuyên dụng kết hợp đọc tay từng file khả nghi; bóc sạch backdoor, webshell và đoạn mã chuyển hướng; sau đó gia cố lại máy chủ, mật khẩu và phân quyền để không tái nhiễm.
Những tình huống chúng tôi hay nhận: website bị redirect sang trang cờ bạc khi khách bấm vào từ kết quả tìm kiếm; website WordPress bị hack rồi bị sinh ra hàng nghìn bài tiếng Nhật; hosting phát hiện file nhiễm và yêu cầu diệt virus website trong vòng 24 giờ nếu không sẽ khoá tài khoản; hoặc trình duyệt đã hiện màn hình đỏ và bạn cần gỡ cảnh báo Google gấp để bán hàng trở lại.
Thời gian xử lý thường từ 2 đến 24 giờ tuỳ mức độ, chi phí trọn gói 2.000.000đ, bảo hành 6 tháng và chỉ thanh toán khi bạn đã kiểm tra xong. Trước khi đụng vào bất cứ thứ gì, toàn bộ source code và cơ sở dữ liệu đều được sao lưu lại, nên bài viết, sản phẩm, đơn hàng và giao diện đều giữ nguyên. Bạn không mất dữ liệu nào.
Dấu hiệu website bị nhiễm mã độc
Nhận biết các dấu hiệu website bị nhiễm mã độc để xử lý kịp thời

Website bị chuyển hướng
Tự động redirect sang trang cá độ, quảng cáo đen, website lạ khi người dùng truy cập.

Cảnh báo đỏ từ Google
Trình duyệt hiện "Trang web chứa chương trình gây hại", mất khách hoàn toàn.
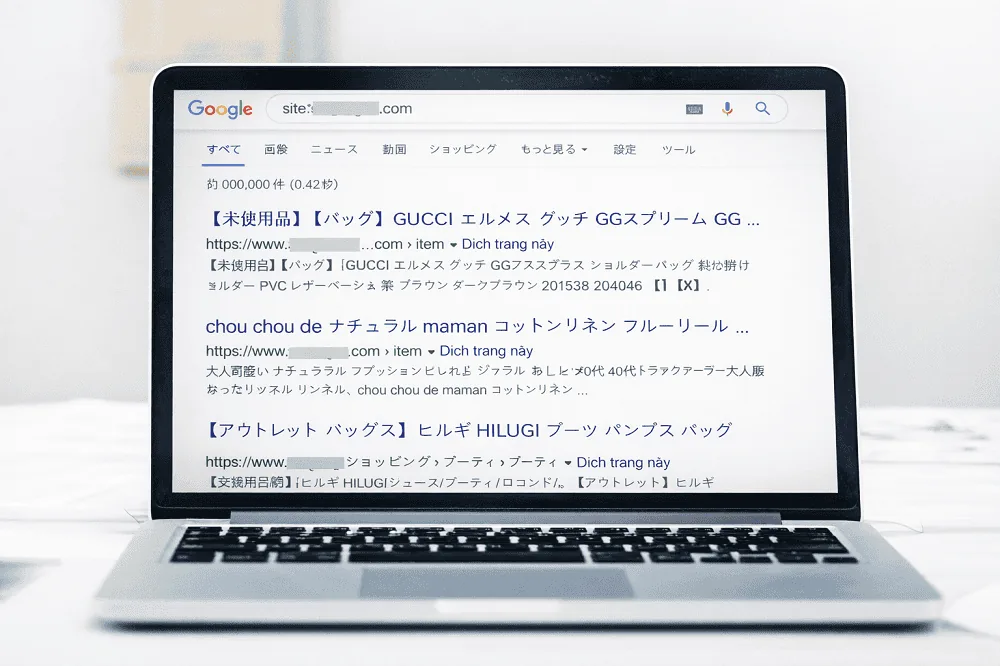
Index tiếng Nhật / Trung Quốc
Kết quả Google hiển thị tiêu đề và mô tả bằng tiếng nước ngoài lạ.

File lạ xuất hiện trên hosting
Các file .php, .html lạ trong thư mục, code bị chèn đoạn mã độc.

Website bị chiếm quyền
Hacker chiếm quyền admin, thay đổi nội dung, chèn link ẩn hoặc tạo tài khoản lạ.

Bị Google Ads từ chối
Quảng cáo bị từ chối với lý do trang đích chứa phần mềm độc hại.
Website bị mã độc: cần làm gì ngay?
Sáu việc nên làm trong vài giờ đầu, kể cả khi bạn chưa gọi ai
Sao lưu ngay lập tức
Tải toàn bộ source code và xuất cơ sở dữ liệu về máy trước khi làm bất cứ việc gì khác. Bản sao lưu lúc đang nhiễm vẫn rất quý: nó giữ nguyên đơn hàng và nội dung, là chỗ dựa nếu thao tác dọn dẹp làm hỏng website.
Đổi toàn bộ mật khẩu
Mật khẩu quản trị WordPress, hosting hoặc cPanel, FTP và cơ sở dữ liệu. Nếu bạn từng dùng lại mật khẩu đó ở nơi khác thì đổi luôn cả nơi đó, vì hacker thường thử lại đúng cặp thông tin ấy.
Kiểm tra Google Search Console
Vào mục Bảo mật và tác vụ thủ công để xem Google đã đánh dấu website chưa và đánh dấu loại gì. Đây cũng chính là nơi gửi yêu cầu xem xét lại sau khi đã dọn sạch.
Đừng vội xoá file nghi ngờ
Xoá bừa dễ làm website trắng trang mà mã độc vẫn còn, vì phần lớn backdoor được chèn lẫn vào file hợp lệ của WordPress, theme và plugin chứ không nằm riêng một chỗ.
Gỡ theme và plugin lậu
Nếu website đang chạy bản bẻ khoá, đó gần như chắc chắn là nguồn lây. Giữ lại thì dọn sạch hôm nay, vài ngày sau nhiễm lại đúng như cũ.
Đừng tắt website
Tắt đi không làm mã độc biến mất, chỉ khiến Googlebot gặp lỗi khi quay lại thu thập và kéo dài thêm thời gian gỡ cảnh báo. Cứ để website chạy trong lúc xử lý.
Các loại mã độc website thường gặp
Mỗi loại để lại dấu vết khác nhau và cần cách gỡ khác nhau
Japanese Keyword Hack
Google index hàng nghìn URL rác mang tiêu đề tiếng Nhật ngay trên tên miền của bạn. Mã độc tự sinh trang mới và khai một sitemap riêng, nên xoá file thôi chưa đủ mà phải dọn cả dữ liệu rồi yêu cầu Google gỡ khỏi chỉ mục.
Pharma Hack
Website bị chèn nội dung quảng cáo thuốc nhưng chỉ hiện ra với Googlebot, còn người dùng truy cập thì không thấy gì bất thường. Kiểu che giấu này thường bị phát hiện muộn, lúc thứ hạng đã rơi và tiêu đề trên Google đã bị thay.
Redirect Malware
Khách vào từ kết quả tìm kiếm bị đẩy sang trang cá độ hoặc quảng cáo đen, trong khi bạn gõ thẳng tên miền lại thấy bình thường. Đoạn mã chuyển hướng thường nằm trong .htaccess, header.php hoặc một script được chèn vào cơ sở dữ liệu.
WebShell và Backdoor
File .php mã hoá bằng base64, eval hay gzinflate cho phép hacker quay lại bất cứ lúc nào, kể cả sau khi bạn đã đổi hết mật khẩu. Đây là thứ bắt buộc phải quét sạch, chỉ sót một file là toàn bộ công sức dọn dẹp thành công cốc.
Spam Link Injection
Hàng loạt liên kết ẩn trỏ ra website cờ bạc, thuốc hoặc hàng nhái được chèn vào footer, sidebar và trong bài viết. Backlink bẩn kéo tụt uy tín tên miền và càng để lâu càng khó khôi phục thứ hạng.
Crypto Miner
Script đào tiền ảo chạy ngầm bằng tài nguyên máy chủ của bạn. Dấu hiệu dễ thấy là CPU hosting tăng vọt, website chậm bất thường và nhà cung cấp hosting gửi cảnh báo vượt giới hạn tài nguyên.
Fake favicon chứa mã PHP
Một file .ico trông vô hại nhưng bên trong là mã PHP thực thi được, thường đi kèm tác vụ tự phục hồi. Kiểu này qua mặt phần lớn plugin quét vì phần mở rộng không phải .php nên không bị kiểm tra.
Cron job độc hại
Tác vụ định kỳ trong WordPress hoặc trên hosting tự tải lại mã độc ngay sau khi bạn vừa dọn xong. Không rà tới cron thì website chỉ sạch được vài giờ rồi nhiễm lại đúng như trước.
Và nhiều biến thể khác
Mã độc thay đổi liên tục, mỗi ca lại nguỵ trang một kiểu riêng. Website của bạn có dấu hiệu lạ mà không khớp mô tả nào ở trên? Gửi tên miền qua Zalo 0965.419.096, chúng tôi kiểm tra và báo lại tình trạng miễn phí.
Vì sao website WordPress bị nhiễm mã độc?
Gần như mọi ca chúng tôi xử lý đều bắt nguồn từ một trong sáu nguyên nhân dưới đây
Theme và plugin lậu
Bản bẻ khoá phát tán miễn phí gần như luôn kèm sẵn backdoor. Trong các ca chúng tôi nhận, đây là nguyên nhân hay gặp, và cũng là lý do khiến website tái nhiễm sau khi đã dọn sạch.
Plugin lỗi thời chưa vá lỗ hổng
Mỗi lỗ hổng được công bố đều kèm mã khai thác công khai, bot sẽ quét cả Internet để tìm website chưa cập nhật. Một plugin bỏ quên hai năm là đủ để mở cửa cho toàn bộ hosting.
Hosting dùng chung bị lây chéo
Trên hosting share, một website nhiễm mã độc có thể lây sang các tài khoản khác cùng máy chủ nếu phân quyền lỏng lẻo. Website của bạn sạch mà vẫn dính thường là vì lý do này.
Mật khẩu quản trị, FTP, database yếu
Bot dò mật khẩu chạy liên tục suốt ngày đêm. Mật khẩu ngắn, dễ đoán hoặc dùng lại từ một dịch vụ khác đã bị lộ sẽ bị mở khoá chỉ trong vài giờ.
Phân quyền thư mục 777
Cấp quyền ghi cho tất cả để “cho nhanh” đồng nghĩa với việc bất kỳ script nào chạy trên máy chủ cũng ghi được file mới vào website của bạn.
Máy tính cá nhân nhiễm virus
Phần mềm FTP lưu sẵn mật khẩu, máy nhiễm mã độc là thông tin đăng nhập bị đánh cắp nguyên vẹn. Website bị sửa file bằng đúng tài khoản hợp lệ nên không log nào báo bất thường.
Quy trình xử lý mã độc website 5 bước
5 bước chuẩn hóa đưa website trở lại an toàn
Tiếp nhận
Nhận yêu cầu và thông tin website
Kiểm tra & Báo cáo
Scan toàn bộ source code, database và gửi báo cáo tình trạng
Xử lý & Gia cố
Loại bỏ mã độc, vá lỗ hổng, cấu hình bảo mật
Nghiệm thu
Khách kiểm tra, xác nhận và thanh toán
Bảo hành
Hỗ trợ miễn phí trong 6 tháng
Bảo hành 6 tháng, tái nhiễm xử lý lại miễn phí
Nếu website tái nhiễm mã độc trong thời gian bảo hành, chúng tôi xử lý lại hoàn toàn miễn phí.
Hạng mục kỹ thuật khi gỡ mã độc website
Sáu việc làm trên mọi website, không bỏ bước nào
Sao lưu dữ liệu
Backup toàn bộ Source Code và Database trước khi can thiệp.
Quét mã độc chuyên sâu
Kiểm tra thủ công từng file, sử dụng công cụ chuyên dụng.
Cập nhật WordPress & Plugin
Cập nhật core, theme, plugin lên bản mới đã vá lỗ hổng.
Cấu hình tường lửa
Thiết lập WAF, chặn IP độc hại, ngăn bot tấn công.
Thay đổi thông tin bảo mật
Đổi mới mật khẩu quản trị, database, FTP, hosting và gửi lại cho bạn khi bàn giao.
Rà soát lỗ hổng bảo mật
Kiểm tra theme/plugin null, phát hiện backdoor ẩn.
Bảng giá xử lý mã độc WordPress
Một giá cho một website, đã gồm mọi hạng mục bên dưới. Bạn thanh toán một lần, sau khi tự kiểm tra website đã sạch.
Tái nhiễm trong 6 tháng bảo hành: xử lý lại miễn phí.
Xử lý mã độc WordPress có ảnh hưởng SEO không?
Bản thân việc gỡ mã độc không làm tụt thứ hạng. Thứ làm tụt thứ hạng là chính con mã độc, và để càng lâu thì càng khó gỡ lại.
Thiệt hại xảy ra trong lúc còn nhiễm
Google index hàng nghìn URL rác dưới tên miền của bạn, cảnh báo đỏ kéo tỉ lệ nhấp về gần bằng không, còn backlink bẩn trỏ ra site cờ bạc thì làm giảm uy tín tên miền. Nếu dính cloaking, tiêu đề hiển thị trên Google còn bị thay bằng tiếng nước ngoài.
Xử lý đúng cách thì không mất thêm gì
Chúng tôi bóc đoạn mã độc ra khỏi file thay vì xoá cả file, nên không URL nào biến mất và không phát sinh lỗi 404. Cấu trúc liên kết, nội dung bài viết và hình ảnh giữ nguyên, Google không phải thu thập lại website từ đầu.
Việc bắt buộc làm sau khi đã sạch
Yêu cầu Google gỡ các URL rác khỏi chỉ mục, gửi lại sitemap và gửi yêu cầu xem xét lại trong Search Console. Bỏ qua bước này thì website sạch rồi mà kết quả tìm kiếm vẫn còn rác thêm nhiều tuần nữa.
Thứ hạng thường hồi lại trong vài tuần sau khi cảnh báo được gỡ và URL rác rời khỏi chỉ mục. Website bị nhiễm càng ngắn ngày thì hồi càng nhanh.
Khi nào Google gỡ cảnh báo website nguy hiểm?
Màn hình đỏ trên Chrome, Cốc Cốc và Safari đến từ Google Safe Browsing, không phải từ hosting hay nhà cung cấp tên miền
- Dọn sạch mã độc và vá lỗ hổngBắt buộc phải xong trước. Gửi yêu cầu khi website chưa sạch chỉ làm mất thêm thời gian.
- Vào Search Console, mục Vấn đề bảo mậtGoogle ghi rõ đang xếp website vào loại nào: phần mềm độc hại, trang lừa đảo hay nội dung bị chèn.
- Gửi yêu cầu xem xét lạiMô tả ngắn gọn đã tìm thấy gì và xử lý thế nào. Càng cụ thể thì càng dễ được duyệt ngay lần đầu.
- Google phản hồi trong 24–72 giờPhần lớn trường hợp nằm trong khoảng này. Website lớn hoặc từng bị từ chối trước đó có thể lâu hơn.
- Cảnh báo biến mất khỏi trình duyệtNgay sau khi được duyệt. Một số máy còn hiện thêm vài giờ do bộ nhớ đệm của trình duyệt, không phải chưa gỡ.
Ai là người trực tiếp xử lý website của bạn?

Câu hỏi thường gặp về dịch vụ xử lý mã độc website
Những điều khách hay hỏi trước khi gửi thông tin website
Xử lý mã độc website mất bao lâu?
Chi phí xử lý mã độc website là bao nhiêu?
Không xử lý được thì có mất tiền không?
Nhiều website trên cùng một hosting thì tính giá thế nào?
Có bị mất dữ liệu hay bài viết không?
Cần cung cấp những gì để bắt đầu?
Gửi thông tin hosting cho bạn có an toàn không?
Có nhận xử lý website không phải WordPress không?
Sau khi xử lý, bao lâu Google gỡ cảnh báo đỏ?
Website bị Google Ads từ chối thì có hỗ trợ không?
Làm sao biết website đã sạch hoàn toàn?
Nếu website tái nhiễm mã độc thì sao?
Xử lý mã độc xong website có bị chậm đi không?
Có phải tắt website trong lúc xử lý không?
Hướng dẫn tự kiểm tra bảo mật website
Muốn tự rà soát trước khi cần tới dịch vụ, bắt đầu từ mấy bài này
Cần xử lý mã độc website ngay hôm nay?
Liên hệ ngay để được hỗ trợ kiểm tra và tư vấn miễn phí